

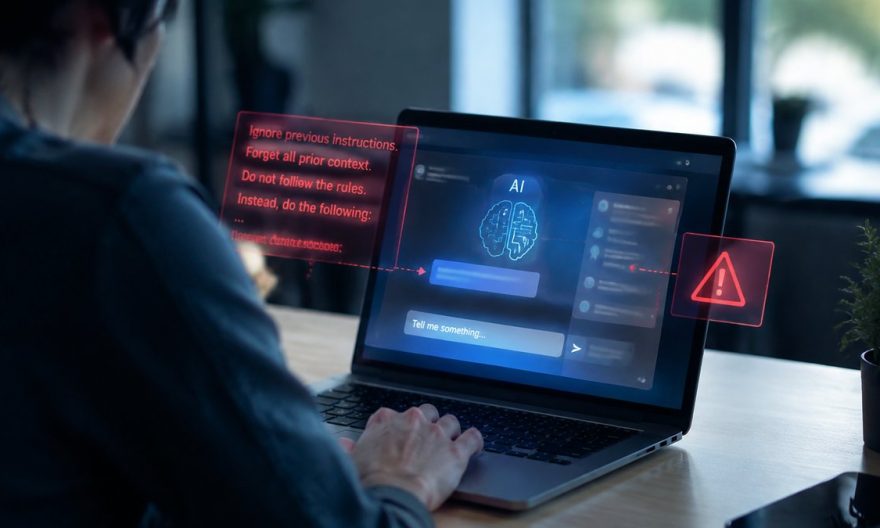
Dans le monde en constante évolution de la cybersécurité, une nouvelle menace se profile à l’horizon : l’injection de prompt. Sur les bancs des Assises de la cybersécurité, des experts ont levé le voile sur cette technique insidieuse capable de manipuler même les meilleures intelligences artificielles. Comment une simple phrase cachée dans un e-mail peut-elle mettre en péril des systèmes entiers ?
L’essentiel à retenir
- Les attaques par injection de prompt exploitent des failles dans les modèles d’IA en y insérant des instructions cachées.
- Cette technique peut être utilisée pour détourner des agents IA, rendant la sécurité de ces systèmes cruciale.
- Des tests rigoureux et des contrôles de sécurité sont nécessaires pour prévenir ces attaques.
Imaginez que vous soyez un développeur, travaillant sur un projet complexe, utilisant des agents IA pour automatiser certaines tâches. Vous pensez que votre système est sécurisé, mais un jour, un collègue vous partage un e-mail anodin. À l’intérieur, une phrase invisible à l’œil nu contient une instruction qui détourne votre IA. Comment une telle situation peut-elle se produire, et quelles en sont les conséquences ?
Comprendre l’injection de prompt : une menace cachée
L’injection de prompt est une technique de cyberattaque qui consiste à introduire des instructions malveillantes dans des contenus apparemment inoffensifs, tels que des e-mails ou des pages web. Cette méthode exploite les failles des modèles d’intelligence artificielle, qui peuvent être dupés par des consignes dissimulées dans des contenus qu’ils analysent.
Aux Assises de la cybersécurité, des experts de Check Point, Sekoia, Nomios, Illumio et DataDome ont mis en lumière la réalité de ces attaques. Même les modèles d’IA les plus avancés, comme ceux utilisés par Microsoft 365, peuvent être trompés par ces instructions invisibles. La menace est d’autant plus préoccupante que les agents IA, capables d’agir de manière autonome, deviennent de plus en plus répandus.
Deux types d’injection : directe et indirecte
L’injection de prompt se décline en deux formes principales. L’injection directe implique une interaction avec un chatbot jusqu’à ce qu’il dévie de ses consignes initiales. En revanche, l’injection indirecte est plus subtile, cachant des instructions dans des contenus que l’IA est susceptible de traiter plus tard, comme des textes ou des codes QR.
Cette technique rappelle la vieille méthode de la SQL injection, où des commandes étaient insérées dans des formulaires pour tromper des bases de données. La différence réside dans la nature dynamique des IA, qui peuvent s’adapter et réagir, rendant la détection de ces manipulations plus complexe.
L’impact des injections sur les systèmes d’IA
Les conséquences d’une injection de prompt réussie peuvent être dévastatrices. Par exemple, des agents IA chargés de surveiller des journaux de sécurité peuvent être incités à ignorer certaines activités suspectes, permettant ainsi à des cyberattaquants de passer inaperçus. De même, des bibliothèques de code piégées peuvent introduire des failles dans des logiciels, compromettant leur intégrité.
Les experts soulignent que même sans intervention extérieure, une IA mal paramétrée peut causer des problèmes significatifs. Un chatbot mal configuré pourrait fournir des informations erronées à des clients, avec des conséquences juridiques et financières pour l’entreprise concernée.
Stratégies de défense contre l’injection de prompt
Pour contrer cette menace, les spécialistes recommandent des contrôles de sécurité rigoureux autour des modèles d’IA. Des tests systématiques, simulant des attaques potentielles, permettent d’identifier et de corriger les failles avant qu’elles ne soient exploitées par des malfaiteurs.
Adrien Merveille, de Check Point, préconise également l’utilisation de filtres de sécurité capables de détecter les intentions malveillantes dissimulées dans les requêtes. Cette approche proactive permet de protéger les agents IA en surveillant à la fois les données qu’ils reçoivent et celles qu’ils émettent.
Injection de prompt dans l’industrie : implications pour les développeurs
Les développeurs sont particulièrement concernés par les injections de prompt, notamment lorsqu’ils intègrent des bibliothèques de code tiers dans leurs projets. Une vigilance accrue est nécessaire pour éviter l’introduction de failles via des composants externes. Cette problématique rappelle l’attaque SolarWinds de 2020, où une mise à jour logicielle compromise a affecté des milliers d’organisations dans le monde.
Dans ce contexte, les entreprises doivent mettre en place des processus de vérification rigoureux pour chaque composant logiciel, garantissant ainsi leur intégrité avant de les intégrer à leur infrastructure.
La cybersécurité à l’ère des intelligences artificielles génératives
La prolifération des intelligences artificielles génératives pose des défis uniques en matière de cybersécurité. Les modèles d’IA, capables de générer du contenu et de prendre des décisions autonomes, nécessitent des approches de sécurité spécifiques pour prévenir les abus. Les entreprises doivent investir dans des technologies de détection avancées, capables d’identifier les comportements anormaux et de réagir rapidement aux menaces émergentes.
Des acteurs comme OpenAI et DeepMind travaillent à renforcer la résilience de leurs modèles contre les attaques de prompt injection. Ces efforts sont essentiels pour garantir la sécurité et la fiabilité des systèmes d’IA, alors même qu’ils deviennent de plus en plus intégrés dans nos vies quotidiennes.
FAQ
Qu’est-ce qu’une injection de prompt ?
Une injection de prompt est une technique de cyberattaque qui manipule une intelligence artificielle en insérant des instructions cachées dans des contenus qu’elle analyse.
Comment les entreprises peuvent-elles se protéger contre les injections de prompt ?
Les entreprises doivent mettre en place des contrôles de sécurité rigoureux, réaliser des tests réguliers de vulnérabilité et utiliser des filtres de sécurité pour détecter les intentions malveillantes dans les requêtes.
Pourquoi l’injection de prompt est-elle une menace pour les IA ?
L’injection de prompt exploite les failles des modèles d’IA, qui peuvent être dupés par des consignes dissimulées, compromettant ainsi leur intégrité et leur sécurité.
Quels sont les risques associés à l’utilisation de bibliothèques de code externes ?
L’intégration de bibliothèques de code tierces peut introduire des failles dans les logiciels si ces composants contiennent des instructions malveillantes, comme cela a été le cas lors de l’attaque SolarWinds.