

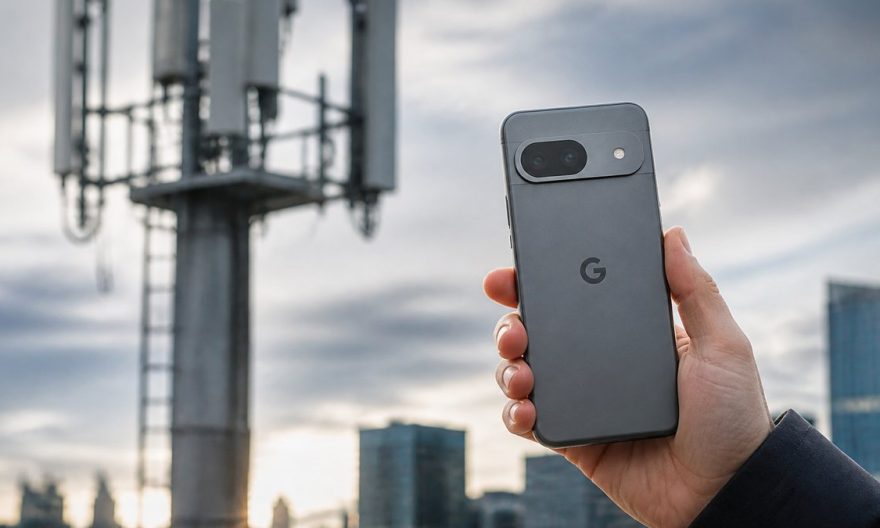
Google a récemment publié une mise à jour de sécurité cruciale pour les utilisateurs de smartphones Pixel. Cette mise à jour corrige 110 vulnérabilités, dont une faille exploitée activement dans le modem cellulaire. Cette situation met en avant l’importance de rester à jour pour protéger ses appareils contre des attaques ciblées. Mais quels sont les détails et les implications de cette mise à jour ?
L’essentiel à retenir
- La mise à jour de sécurité de septembre 2026 corrige 110 vulnérabilités sur les Pixel.
- La faille CVE-2026-58704 permet une élévation de privilèges sans interaction de l’utilisateur.
- Cette vulnérabilité nécessite un accès réseau adjacent pour être exploitée.
Vous venez de vous procurer le dernier modèle Pixel, séduit par ses performances et ses fonctionnalités avancées. Mais voilà, une mise à jour de sécurité est déjà disponible et elle est loin d’être anodine. En tant qu’utilisateur averti, vous savez combien il est important de maintenir votre appareil à jour, surtout lorsqu’une faille critique a été repérée. Cette mise à jour vous concerne directement, et il est temps de comprendre pourquoi elle est si essentielle.
Google et la faille CVE-2026-58704 : une réponse rapide et nécessaire
La faille CVE-2026-58704 représente une menace sérieuse pour les utilisateurs de Pixel, car elle permet à un attaquant d’obtenir des privilèges élevés sur l’appareil sans nécessiter d’interaction de l’utilisateur. Cette vulnérabilité résulte d’une erreur de logique dans la gestion des permissions du modem cellulaire. Google a réagi promptement en corrigeant cette faille via la mise à jour de septembre 2026.
Malgré l’exploitation limitée et ciblée, la nécessité d’un accès « adjacent » pour exploiter la faille signifie que l’attaquant doit être à proximité ou sur le même réseau local que la cible. Cela réduit les risques d’attaques opportunistes à grande échelle, mais n’écarte pas le danger pour des cibles bien définies.
110 vulnérabilités corrigées : un patch de sécurité indispensable
Le bulletin de sécurité de septembre 2026 pour les Pixel est particulièrement chargé, avec un total de 110 vulnérabilités corrigées. Parmi elles, 12 permettent une exécution de code à distance, tandis que 89 peuvent conduire à une élévation de privilèges. Plusieurs de ces failles sont classées comme critiques ou de gravité élevée, soulignant l’importance de cette mise à jour.
Pour appliquer cette mise à jour, les utilisateurs doivent se rendre dans les paramètres de leur appareil. Une fois installée, le redémarrage de l’appareil est nécessaire pour que le correctif prenne effet. Ce processus, bien que simple, est essentiel pour garantir la sécurité de votre smartphone.
Nouveaux défis en cybersécurité pour Google en 2026
En 2026, Google continue de faire face à des défis croissants en matière de cybersécurité. L’augmentation des attaques ciblées et la sophistication des méthodes d’exploitation nécessitent une vigilance constante et des mises à jour régulières. Les avancées technologiques, bien qu’avantageuses, présentent également de nouvelles vulnérabilités que les entreprises doivent gérer efficacement.
Outre la sécurité des appareils, Google investit également dans l’amélioration de la protection des données des utilisateurs. Avec l’essor des services cloud et des applications connectées, la gestion sécurisée des informations personnelles est devenue une priorité pour l’entreprise.
La gestion des vulnérabilités dans l’industrie technologique
La gestion des vulnérabilités reste un défi majeur dans l’industrie technologique. Des entreprises comme Google, Microsoft et Apple doivent constamment surveiller et corriger les failles pour protéger leurs utilisateurs. La collaboration entre les entreprises et les chercheurs en sécurité est cruciale pour identifier rapidement de nouvelles menaces et y répondre efficacement.
Dans ce contexte, des initiatives comme le Project Zero de Google jouent un rôle clé. Ce groupe de recherche spécialisé dans la sécurité vise à détecter les vulnérabilités zero-day avant qu’elles ne puissent être exploitées par des acteurs malveillants. Leur travail contribue à renforcer la sécurité globale de l’écosystème technologique.
FAQ
Qu’est-ce que la faille CVE-2026-58704 ?
CVE-2026-58704 est une vulnérabilité de gravité élevée qui permet à un attaquant d’élever ses privilèges sur un appareil Pixel sans nécessiter d’interaction de l’utilisateur. Elle est due à une erreur de logique dans le modem cellulaire.
Comment puis-je protéger mon appareil Pixel contre cette faille ?
Pour protéger votre appareil Pixel, il est essentiel d’installer la mise à jour de sécurité de septembre 2026. Ceci peut être fait via les paramètres de votre appareil, sous la section « Mise à jour de sécurité ».
Pourquoi cette mise à jour de sécurité est-elle si importante ?
Cette mise à jour est importante car elle corrige 110 vulnérabilités, dont plusieurs sont critiques ou de gravité élevée. Elle protège votre appareil contre des attaques potentielles qui pourraient compromettre vos données personnelles.
Google a-t-il donné des informations sur les attaques exploitant cette faille ?
Google a mentionné des signes d’exploitation « limitée et ciblée » de la faille CVE-2026-58704, mais n’a pas fourni de détails supplémentaires sur les méthodes utilisées ou l’identité des attaquants et des victimes.