

Une cyberattaque audacieuse a frappé les supermarchés français, révélant des vulnérabilités surprenantes dans les systèmes de réfrigération. Des pirates ont réussi à modifier à distance les réglages de centaines de frigos, entraînant des pertes massives de produits congelés. Cet incident met en lumière les failles de sécurité des équipements connectés et pose des questions sur la responsabilité des différents acteurs concernés. Quelles mesures peuvent être prises pour éviter que cela ne se reproduise ?
L’essentiel à retenir
- Les pirates ont réussi à modifier le dégivrage des frigos dans plusieurs enseignes en France, entraînant des millions d’euros de pertes.
- Le problème provient de boîtiers Danfoss obsolètes, mal protégés ou exposés sur Internet, ce qui les rend vulnérables aux attaques.
- La loi NIS 2, qui pourrait renforcer la sécurité, n’est pas encore transposée en France, laissant les systèmes de vente au détail peu protégés.
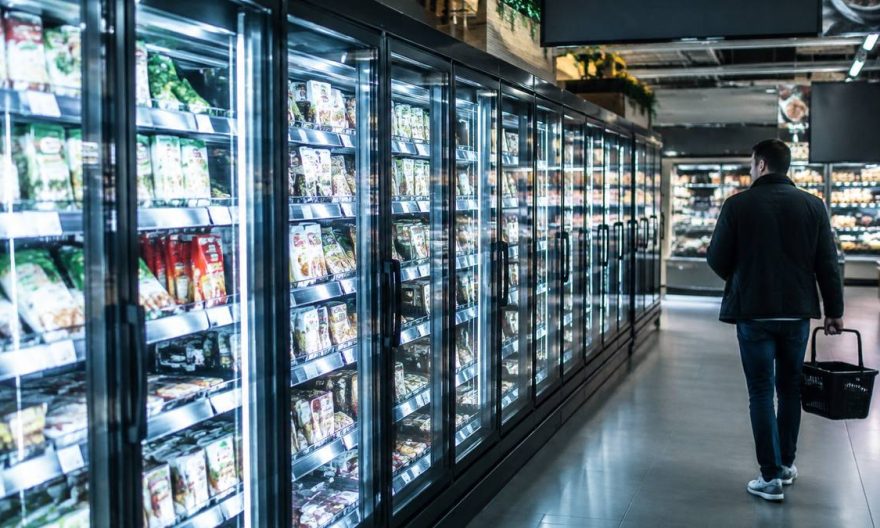
Imaginez-vous faire vos courses dans votre supermarché habituel, confiant que tout est en ordre. Mais soudain, vous découvrez que les frigos ont surchauffé, ruinant des stocks entiers de produits. Cet événement inattendu est le résultat d’une cyberattaque qui a frappé les chaînes comme Intermarché, Leclerc, et bien d’autres, révélant une vulnérabilité insoupçonnée dans les systèmes de réfrigération connectés.
Les détails de l’attaque sur les frigos des supermarchés
Chaque semaine, nous sélectionnons les solutions les plus utiles pour les professionnels du digital : IA, productivité, marketing, création de contenu et business. Voici les outils que nous recommandons actuellement.
☁️ pCloud – Le stockage cloud sécurisé avec une offre à vie.
Sauvegardez vos fichiers, photos et documents importants avec plusieurs centaines de Go ou plusieurs To disponibles.
→ Découvrir l'offre pCloud
🛒 Shopify – Créez votre boutique e-commerce sans coder.
Une solution complète pour lancer, gérer et développer votre activité en ligne.
→ Tester Shopify gratuitement
🤖 Jasper – L'assistant IA pour accélérer votre marketing.
Création de contenus, campagnes publicitaires et idées marketing : gagnez du temps grâce à l'intelligence artificielle.
→ Découvrir Jasper
🎬 CapCut Pro – Le montage vidéo dopé à l'IA.
Créez rapidement des vidéos professionnelles avec des outils avancés et automatisés.
→ Tester CapCut Pro
📊 HubSpot CRM – Le CRM idéal pour structurer votre croissance.
Gérez vos prospects, vos ventes et vos campagnes marketing depuis une seule plateforme.
→ Découvrir HubSpot CRM
🧠 MindManager – Organisez vos idées et vos projets efficacement.
Un outil puissant pour créer des mind maps, structurer vos stratégies et mieux collaborer.
→ Découvrir MindManager
🇬🇧 Gymglish – Améliorez votre anglais professionnel chaque jour.
Des cours personnalisés et courts pour progresser facilement, quel que soit votre niveau.
→ Profiter de l'essai gratuit
🌍 Preply – Apprenez une langue avec un professeur particulier.
Trouvez un enseignant adapté à vos objectifs et progressez à votre rythme.
→ Trouver votre professeur
Dans la nuit du 11 au 12 octobre, des hackers ont pris le contrôle des régulateurs de température des réfrigérateurs de nombreuses enseignes, y compris Intermarché et Leclerc. En réglant le dégivrage à une température de 50 °C, ils ont causé la surchauffe des appareils pendant plusieurs heures. Le résultat : des rayons vidés et des pertes financières importantes.
L’enquête menée par le parquet de Paris s’intéresse à la capacité des pirates à accéder à ces systèmes et envisage des sanctions sévères pour les responsables, basées sur l’article 323-2 du Code pénal.
Pourquoi les boîtiers Danfoss étaient vulnérables ?
Les boîtiers Danfoss, responsables de la régulation du froid, étaient exposés sur Internet pour faciliter l’accès des frigoristes. Toutefois, cette configuration a ouvert la voie aux cybercriminels. Un expert en cybersécurité a recensé plus de 2 700 systèmes Danfoss en ligne, dont une grande partie en France. Une vulnérabilité identifiée par l’ANSSI dans un logiciel Danfoss a aggravé la situation.
Les responsables de Danfoss affirment que les appareils touchés fonctionnaient sous un firmware obsolète. Bien que des mises à jour aient été publiées, la responsabilité de leur application est souvent floue, oscillant entre le fabricant et les utilisateurs finaux.
Les implications légales et réglementaires
La loi européenne Cyber Resilience Act, qui impose aux fabricants de fournir des correctifs rapidement, ne sera pleinement en vigueur qu’en décembre 2027. Actuellement, seules les failles doivent être signalées. Quant à la directive NIS 2, son application aux ventes au détail n’est pas encore actée en France, laissant les acteurs de la grande distribution en attente de nouvelles réglementations.
Réactions et recommandations pour les supermarchés et les entreprises
Face à cette attaque, les experts recommandent de sécuriser davantage les systèmes de réfrigération en changeant régulièrement les identifiants, en déconnectant les appareils obsolètes d’Internet et en renforçant les mesures de sécurité telles que l’utilisation de VPN et l’authentification à double facteur.
Les enseignes doivent également être prêtes à réagir en cas de compromission suspectée, en préservant les journaux de connexion et en contactant les autorités compétentes.
La sécurité des équipements connectés : un défi permanent
Les événements récents ont mis en lumière la vulnérabilité des appareils connectés dans des secteurs critiques. La sécurité des équipements, comme les systèmes de réfrigération des supermarchés, doit être constamment mise à jour pour prévenir les cyberattaques. Les fabricants et les exploitants doivent collaborer pour assurer une protection optimale.
Les entreprises doivent également envisager des solutions innovantes pour protéger leurs systèmes critiques, y compris des audits réguliers de sécurité et une formation continue du personnel sur les risques cybernétiques.
FAQ sur la cyberattaque des réfrigérateurs
Quels supermarchés ont été touchés par la cyberattaque ?
Les enseignes concernées incluent Intermarché, Leclerc, Super U, Carrefour, Monoprix, et plusieurs autres, avec des pertes estimées en millions d’euros.
Comment les pirates ont-ils réussi à accéder aux frigos ?
Les hackers ont exploité des boîtiers Danfoss vulnérables et exposés sur Internet, modifiant les réglages de température à distance.
Quelles sont les conséquences légales pour les auteurs de l’attaque ?
En vertu de l’article 323-2 du Code pénal, les responsables risquent jusqu’à cinq ans de prison et 150 000 euros d’amende, une fois identifiés.
Quelles mesures peuvent être prises pour éviter de futures attaques ?
Il est recommandé de renforcer la sécurité des systèmes de réfrigération, de maintenir les logiciels à jour, et d’appliquer des protocoles de sécurité stricts, tels que l’utilisation de VPN et l’authentification à deux facteurs.