

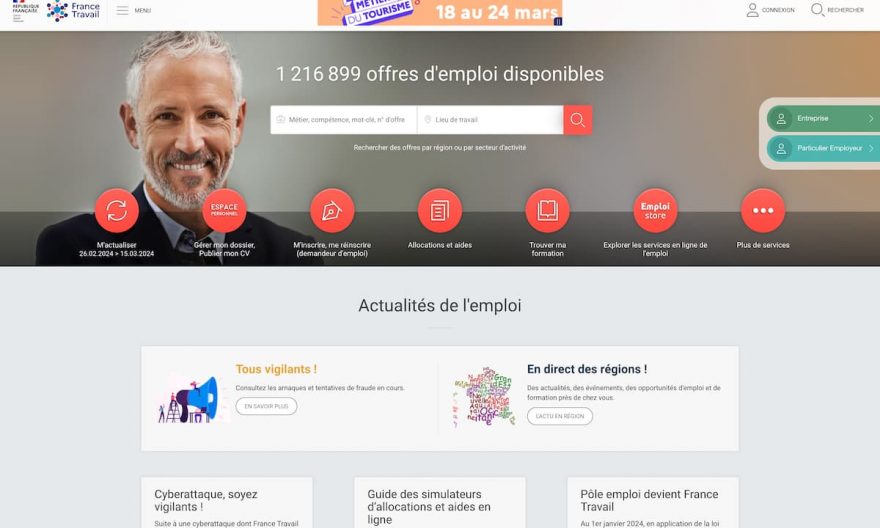
Une semaine après l’annonce par France Travail (ex-Pôle Emploi) d’une cyberattaque ayant potentiellement exposé les données personnelles de 43 millions de personnes, 3 individus ont été arrêtés et placés en détention provisoire. Avec cette arrestation, on en sait plus sur l’origine des auteurs, et sur les moyens utilisés pour le vol de données des français inscrits à Pôle Emploi.
De jeunes suspects, situés en Ardèche, qui auraient utilisé le phishing
Première « bonne nouvelle » dans cette affaire : il ne s’agit pas d’un problème traditionnel de sécurité informatique, comme il peut arriver lors de la découverte de certaines bugs, mais plutôt d’une attaque utilisant l’hameçonnage, pour dérober des codes de connexion, permettant d’accéder aux données. Il ne s’agit donc pas d’une faille technique, mais plutôt du ciblage d’agents, ayant permis aux jeunes pirates d’obtenir les accès nécessaires.
En effet, 3 individus, tous âgés d’une vingtaine d’années, ont été appréhendés dans le cadre de l’enquête sur la cyberattaque ayant ciblé France Travail entre février et mars 2024. Des perquisitions menées à leur domicile ont révélé des activités suspectes, notamment liées à des tentatives d’escroquerie par phishing.
Chaque semaine, nous sélectionnons les solutions les plus utiles pour les professionnels du digital : IA, productivité, marketing, création de contenu et business. Voici les outils que nous recommandons actuellement.
☁️ pCloud – Le stockage cloud sécurisé avec une offre à vie.
Sauvegardez vos fichiers, photos et documents importants avec plusieurs centaines de Go ou plusieurs To disponibles.
→ Découvrir l'offre pCloud
🛒 Shopify – Créez votre boutique e-commerce sans coder.
Une solution complète pour lancer, gérer et développer votre activité en ligne.
→ Tester Shopify gratuitement
🤖 Jasper – L'assistant IA pour accélérer votre marketing.
Création de contenus, campagnes publicitaires et idées marketing : gagnez du temps grâce à l'intelligence artificielle.
→ Découvrir Jasper
🎬 CapCut Pro – Le montage vidéo dopé à l'IA.
Créez rapidement des vidéos professionnelles avec des outils avancés et automatisés.
→ Tester CapCut Pro
📊 HubSpot CRM – Le CRM idéal pour structurer votre croissance.
Gérez vos prospects, vos ventes et vos campagnes marketing depuis une seule plateforme.
→ Découvrir HubSpot CRM
🧠 MindManager – Organisez vos idées et vos projets efficacement.
Un outil puissant pour créer des mind maps, structurer vos stratégies et mieux collaborer.
→ Découvrir MindManager
🇬🇧 Gymglish – Améliorez votre anglais professionnel chaque jour.
Des cours personnalisés et courts pour progresser facilement, quel que soit votre niveau.
→ Profiter de l'essai gratuit
🌍 Preply – Apprenez une langue avec un professeur particulier.
Trouvez un enseignant adapté à vos objectifs et progressez à votre rythme.
→ Trouver votre professeur
Le parquet de Paris a indiqué que les suspects ont été mis en examen pour divers chefs d’accusation, notamment d’accès et maintien frauduleux dans un système de traitement automatisé de données, d’extraction de ces données, d’escroquerie et de blanchiment, avec des circonstances aggravantes de bande organisée.
Des comptes d’agents publics utilisés pour télécharger des données personnelles
La procureure de Paris, Laure Beccuau, a expliqué que les comptes d’agents de Cap Emploi avaient été utilisés pour accéder aux données, soulignant que 43 millions de données à caractère personnel avaient été téléchargées entre février et mars.
France Travail avait révélé la cyberattaque la semaine dernière, précisant que les données personnelles de millions de personnes avaient été potentiellement compromises. Selon les autorités, les informations dérobées comprenaient les noms, prénoms, dates de naissance, numéros de Sécurité sociale, identifiants France Travail, adresses mail et postales, mais excluaient les coordonnées bancaires et mots de passe.
Des données personnes de personnes inscrites ces 20 dernières années
Les données compromises concernent non seulement les personnes actuellement inscrites, mais également celles qui ont été enregistrées au cours des 20 dernières années. Face à cette violation massive de la vie privée, un système de plainte a été mis en place pour aider les victimes potentielles.
Les autorités poursuivent leurs investigations pour identifier d’autres éventuels responsables de cette attaque. Cet incident, ainsi que de nombreux autres, comme celui vécu par LDLC il y a peu, soulève des questions sur la sécurité des données et l’importance d’une sensibilisation sur les sujets du phishing, et les précautions à prendre en matière d’accès aux données et des limitations à établir, pour contrer à l’avenir ce type d’extraction massive.