

Mise à jour du 09/10/2026 : ASOS vient d’envoyer un e-mail à l’ensemble de ses clients
Le piratage d’ASOS a conduit la plateforme de mode en ligne à communiquer de nouvelles informations le 9 octobre 2026. Dans un message adressé à ses clients, l’enseigne détaille les circonstances de l’incident, la nature des données auxquelles un tiers non autorisé a pu accéder et les mesures prises pour sécuriser ses systèmes. Selon les premiers résultats de l’enquête, les informations bancaires et les mots de passe des comptes n’ont pas été consultés.
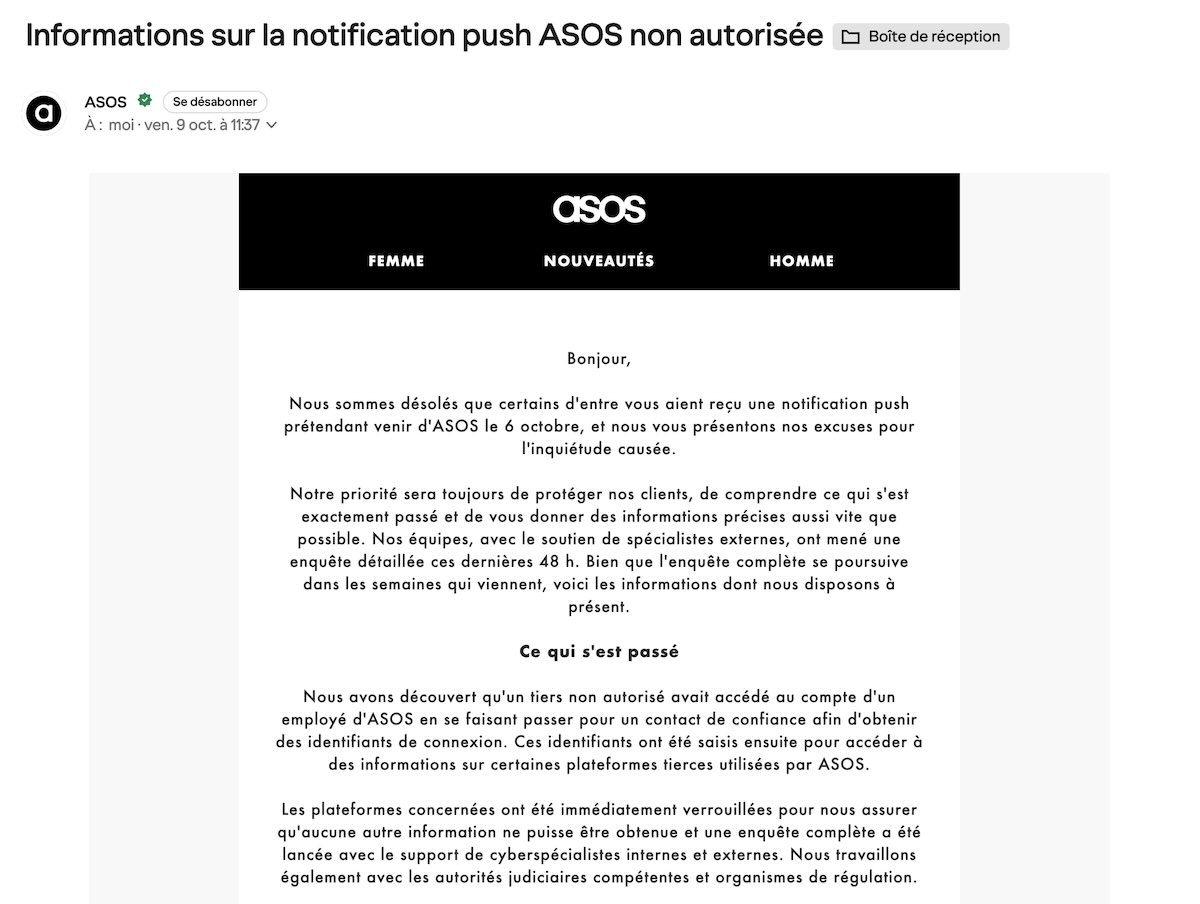
Piratage d’ASOS : un compte employé compromis par usurpation d’identité
ASOS explique qu’un individu non autorisé a réussi à accéder au compte d’un employé en se faisant passer pour un contact de confiance. Cette technique de manipulation, connue sous le nom d’ingénierie sociale, vise à tromper une personne afin d’obtenir des identifiants de connexion. Les informations ainsi récupérées ont ensuite permis d’accéder à des données présentes sur certaines plateformes tierces utilisées par l’entreprise.
Après la découverte de l’incident, le 6 octobre 2026, ASOS a lancé une enquête interne avec le soutien de spécialistes en cybersécurité, internes et externes. Les plateformes concernées ont été immédiatement verrouillées afin de limiter les risques d’accès supplémentaires. L’entreprise travaille également avec les autorités judiciaires et les organismes de régulation compétents pour déterminer les circonstances précises de cette intrusion.
Quelles données personnelles ont été consultées ?
Chaque semaine, nous sélectionnons les solutions les plus utiles pour les professionnels du digital : IA, productivité, marketing, création de contenu et business. Voici les outils que nous recommandons actuellement.
☁️ pCloud – Le stockage cloud sécurisé avec une offre à vie.
Sauvegardez vos fichiers, photos et documents importants avec plusieurs centaines de Go ou plusieurs To disponibles.
→ Découvrir l'offre pCloud
🛒 Shopify – Créez votre boutique e-commerce sans coder.
Une solution complète pour lancer, gérer et développer votre activité en ligne.
→ Tester Shopify gratuitement
🤖 Jasper – L'assistant IA pour accélérer votre marketing.
Création de contenus, campagnes publicitaires et idées marketing : gagnez du temps grâce à l'intelligence artificielle.
→ Découvrir Jasper
🎬 CapCut Pro – Le montage vidéo dopé à l'IA.
Créez rapidement des vidéos professionnelles avec des outils avancés et automatisés.
→ Tester CapCut Pro
📊 HubSpot CRM – Le CRM idéal pour structurer votre croissance.
Gérez vos prospects, vos ventes et vos campagnes marketing depuis une seule plateforme.
→ Découvrir HubSpot CRM
🧠 MindManager – Organisez vos idées et vos projets efficacement.
Un outil puissant pour créer des mind maps, structurer vos stratégies et mieux collaborer.
→ Découvrir MindManager
🇬🇧 Gymglish – Améliorez votre anglais professionnel chaque jour.
Des cours personnalisés et courts pour progresser facilement, quel que soit votre niveau.
→ Profiter de l'essai gratuit
🌍 Preply – Apprenez une langue avec un professeur particulier.
Trouvez un enseignant adapté à vos objectifs et progressez à votre rythme.
→ Trouver votre professeur
Dans sa communication officielle, ASOS confirme que le tiers non autorisé a pu accéder à certaines données personnelles, notamment des noms et des coordonnées. Des informations non personnelles associées aux comptes ont également été concernées. L’enquête se poursuit afin de mieux comprendre l’étendue de l’incident et d’identifier les éventuelles conséquences pour les clients.
L’enseigne précise toutefois que les premières vérifications n’ont révélé aucun accès aux informations liées aux cartes de paiement. Elle indique également qu’aucun mot de passe de compte n’a été obtenu. Ces précisions permettent de distinguer les données effectivement identifiées comme consultées des informations bancaires et des identifiants de connexion, pour lesquels aucun accès n’a été constaté selon les résultats communiqués à ce stade.
Piratage d’ASOS : le site et l’application restent accessibles
Malgré cet incident, ASOS affirme que son site internet et son application mobile sont sécurisés et peuvent être utilisés normalement. L’entreprise indique avoir pris des mesures supplémentaires pour renforcer ses dispositifs de sécurité et empêcher de nouveaux accès non autorisés.
L’enquête complète doit néanmoins se poursuivre dans les semaines suivantes. ASOS précise qu’elle contactera directement les clients pour lesquels des informations complémentaires, une assistance ou des mesures particulières seraient nécessaires. En attendant, la marque invite ses utilisateurs à rester attentifs aux communications suspectes susceptibles d’exploiter cet incident pour tenter d’obtenir des informations confidentielles.
Les précautions recommandées aux clients
Même si aucun mot de passe ni aucune donnée de carte bancaire n’ont été consultés selon les premiers résultats, la divulgation potentielle de noms et de coordonnées peut faciliter des tentatives de phishing ou d’usurpation d’identité. Des fraudeurs pourraient, par exemple, envoyer de faux messages évoquant une commande, un remboursement ou un problème de compte afin d’inciter les destinataires à transmettre des informations personnelles.
ASOS rappelle qu’elle ne demande jamais de mots de passe, de codes de sécurité ou de données de paiement par l’intermédiaire d’un message ou d’un appel non sollicité. Les clients doivent donc vérifier l’authenticité des communications reçues et éviter de cliquer sur des liens suspects. En cas de doute, il est préférable de consulter directement le site officiel ou l’application de la marque plutôt que de répondre au message reçu.
Article d’origine publié le 07/10/2026 :
La célèbre plateforme de mode en ligne ASOS se retrouve au cœur d’une tempête numérique. Ce mardi matin, ses clients ont découvert avec stupeur un message inquiétant sur leurs smartphones, leur annonçant un piratage potentiel de leurs données personnelles. Ce coup d’éclat, attribué à un groupe de hackers mystérieux, soulève de nombreuses questions sur la sécurité des informations personnelles stockées par les grandes entreprises.
L’essentiel à retenir
- ASOS a été victime d’un piratage qui pourrait avoir compromis des données personnelles sensibles.
- Les hackers prétendent avoir accédé à la plateforme Snowflake, utilisée pour le stockage des données.
- Les clients sont invités à changer leurs mots de passe et à surveiller de près leurs informations personnelles.
Vous souvenez-vous de votre dernière expérience d’achat sur ASOS ? Cet acteur majeur de la vente en ligne, connu pour ses promotions éclatantes et ses offres limitées, a toujours misé sur une expérience utilisateur fluide. Mais derrière cette façade de simplicité, il y a un monde de données, et c’est précisément là que le bât blesse aujourd’hui. Imaginez découvrir que vos informations personnelles pourraient être entre les mains de cybercriminels. Ce scénario, autrefois digne d’un film de science-fiction, est devenu la réalité de nombreux clients d’ASOS. Que s’est-il passé exactement ?
Un message alarmant reçu par les clients d’ASOS
Il est peu avant 11 heures, ce mardi, lorsque les clients britanniques d’ASOS reçoivent une notification inhabituelle sur leur application mobile. Le message, intitulé « ASOS hacked », annonce que la sécurité de l’entreprise a été compromise. Les hackers, qui se cachent derrière ce message, prétendent avoir un accès total à une plateforme de stockage de données, Snowflake, et menacent de divulguer les informations volées si ASOS ne réagit pas.
Snowflake, la clé de l’accès aux données sensibles
Snowflake est une plateforme de stockage cloud réputée, largement utilisée par les entreprises pour conserver des données clients sensibles. Sa sécurité est cruciale pour la protection des informations personnelles. Les cybercriminels semblent avoir exploité une faille, ce qui leur a permis d’accéder à une mine d’or de données. Dray Argha, un expert en sécurité, affirme que les indices pointent vers une réelle compromission des systèmes d’ASOS, notamment ceux contrôlant son application mobile.
Une réponse prudente de la part d’ASOS
Face à cette situation critique, ASOS a immédiatement déclenché une enquête interne pour valider l’authenticité de cette attaque. Bien que le site et l’application continuent de fonctionner normalement, l’entreprise reste sur le qui-vive, consciente du risque potentiel que représentent ces cybercriminels. Les clients sont encouragés à changer leurs mots de passe et à rester vigilants.
Le mystère autour du groupe Xuayne
Le groupe derrière cette attaque, qui se fait connaître sous le nom de Xuayne, reste un mystère. Ce nom n’avait jamais été associé à des activités de piratage auparavant, ce qui laisse supposer qu’il s’agit peut-être d’un nouveau joueur sur la scène des cyberattaques, désireux de faire parler de lui. La chaîne Telegram utilisée pour diffuser les données volées pourrait être la première pièce d’un puzzle encore plus grand.
Les défis de la cybersécurité pour les entreprises de vente en ligne
Cette attaque soulève la question de la sécurité des données dans le secteur de la vente en ligne. Alors que les plateformes comme ASOS accumulent des quantités massives d’informations personnelles, elles deviennent des cibles de choix pour les cybercriminels. Les entreprises doivent constamment innover et renforcer leurs systèmes de sécurité pour contrer ces menaces. Des noms comme Snowflake sont synonymes de sécurité, mais même les plus robustes des plateformes ne sont pas à l’abri d’une faille.
FAQ sur le piratage d’ASOS
Quelles données ont été compromises lors de ce piratage ?
Bien que la nature exacte des données compromises ne soit pas encore connue, il est probable que des informations personnelles et bancaires soient concernées, étant donné l’accès revendiqué à la plateforme Snowflake.
Que doivent faire les clients d’ASOS pour se protéger ?
Les clients sont fortement conseillés de changer immédiatement leurs mots de passe et de surveiller de près toute activité suspecte sur leurs comptes bancaires et en ligne.
ASOS a-t-elle déjà été victime d’autres piratages dans le passé ?
ASOS, comme beaucoup d’entreprises de sa taille, a déjà fait face à des tentatives de piratage, mais cette attaque semble être l’une des plus sérieuses, compte tenu du volume de données potentiellement compromises.
Qui est Xuayne, le groupe de hackers derrière cette attaque ?
Xuayne est un nom inconnu jusqu’à présent dans le monde des cyberattaques. Ce groupe pourrait être un nouveau venu cherchant à se faire un nom par un coup d’éclat, mais peu d’informations sont disponibles à ce sujet.